最近在搜索引擎与社交平台上,出现大量关于Bybit诈骗的讨论。这些讨论的热度在特定时期急剧攀升,尤其是在市场波动较大或有大额资金异动时,往往伴随着FUD(恐惧、不确定和怀疑)情绪的蔓延。
多数疑问并非来自平台本身的运营行为,而是与2025年发生的黑客事件,以及冒用Bybit名义的外部诈骗手法有关。实际上,这两者之间存在本质区别:黑客攻击是外部技术入侵,而诈骗行为则多源于社会工程学诱导。
由于信息来源分散,部分说法容易将"黑客攻击""使用风险"与"诈骗行为"混为一谈,进而造成误解。例如,一些网络传言将黑客盗取资产直接等同于"平台卷款跑路",这种逻辑跳跃忽略了对事件主体和资金流向的基本分析。
为协助读者厘清这些争议,本文将先说明相关事件是否属于诈骗,再整理常见的外部诈骗情境与平台安全信息,帮助建立较为完整的判断基础。
补充说明,Bybit为2018年成立的加密货币交易平台,至今已运营多年,截至2026年8月未见明确的财务危机或倒闭相关消息。在竞争激烈的加密交易所赛道中,能够稳定运营超过八年,本身就具备一定的市场验证基础。
Bybit诈骗是真是假?为什么近期出现这么多相关讨论?
在多数情况下,"Bybit诈骗"的说法并非指平台本身涉及诈骗行为,而是来自几个常见的误解来源。
其中一个原因,是2025年发生的黑客安全事件。由于事件金额庞大,高达约14至15亿美元,堪称加密史上最大规模的单一攻击事件之一,加上部分信息在社交平台被过度简化或误传,导致外界一度将"黑客攻击"与"交易所诈骗"混为一谈。另一个常见来源,则是第三方冒用交易所名义进行的外部诈骗行为,例如假客服、钓鱼网站或非官方渠道联系。当用户未能及时辨识诈骗来源时,容易将责任归因于平台本身。
为了更清晰地对比这两类风险的差异,可以参考下表:
| 特征维度 | 2025年Bybit黑客事件 | 假冒Bybit的外部诈骗 |
|---|---|---|
| 本质属性 | 网络安全技术入侵事件 | 社会工程学与金融欺诈 |
| 责任主体 | 朝鲜Lazarus集团(第三方攻击者) | 非官方的第三方诈骗集团 |
| 攻击目标 | Bybit的冷钱包基础设施 | Bybit的普通用户(散户) |
| 攻击手法 | 供应链攻击、篡改前端代码、篡改交易签名 | 钓鱼邮件、假客服、假APP、P2P面交抢劫 |
| 平台责任 | 第三方服务商漏洞导致,非平台主观恶意 | 平台是受害者之一,品牌信誉被滥用 |
| 资金损失方 | Bybit自有冷钱包资产(已由平台补齐) | 用户个人资产 |
Bybit交易所是什么?Bybit背景介绍
Bybit成立于2018年,2023年将全球总部设于迪拜,2025年另在奥地利维也纳设立欧洲总部。这一布局使其同时覆盖中东与欧洲两大金融枢纽。根据CoinGecko交易所Trust Score评分,Bybit目前获得9/10分(截至2026年8月),该评分体系综合考量了流动性、网络安全、运营规模等多维度指标。
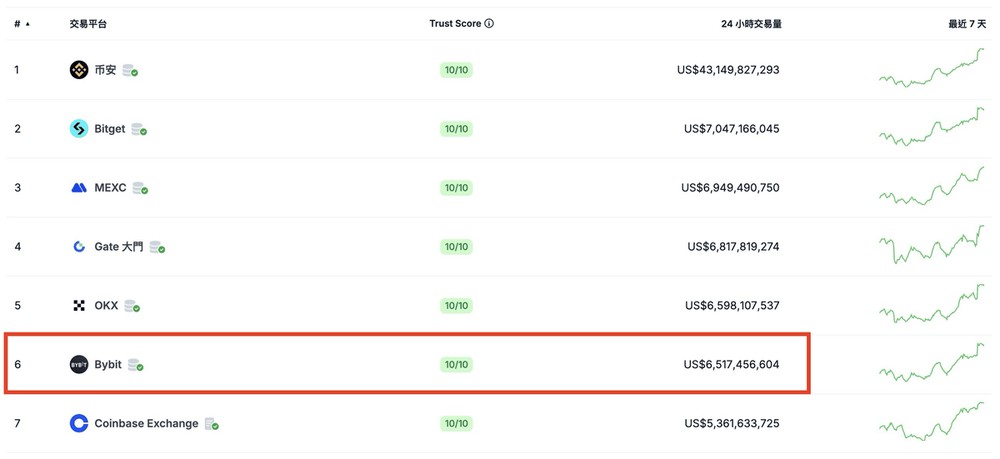
Bybit最初以衍生品交易起家,提供永续合约、反向合约等产品,其后拓展至现货市场并快速扩张。现货与合约品种持续增加,具体数量可在Bybit官方行情页查询。衍生品交易对流动性要求极高,Bybit能在该领域占据头部地位,意味着其做市商网络与撮合引擎技术具备相当的成熟度。
据Bybit官方2025年度回顾(2026年1月发布),全球注册用户已从5,000万增长至8,000万,一年内净增3000万用户,显示出较强的用户吸引力。按CoinGecko2026年8月数据,Bybit衍生品未平仓量位居全球前三;官方自述为按交易量计的全球第二大加密货币交易所。
Bybit官方注册入口:Bybit 官网
【专家建议】 独立金融分析师指出,在选择交易所时,不应仅看交易量排名,还应关注其储备金透明度、监管牌照覆盖范围以及历史安全事件响应速度。Bybit在黑客事件后的快速响应(30分钟内公开说明)和全额赔付,实际上为其赢得了部分机构投资者的信任。
Bybit黑客事件始末(2025年2月)
2025年2月21日,Bybit发生一起重大安全事件,攻击者通过供应链攻击介入冷钱包签署流程,转出约40万枚ETH等资产,价值约14至15亿美元。由于事件规模庞大,成为后续"Bybit诈骗"相关讨论的主要来源。
需先厘清的是,此事件属于黑客攻击导致的安全事故,并非交易所主动诈骗或恶意挪用资产。在区块链领域,区分"外部攻击"与"内部作恶"是评估平台诚信度的核心标准。
事发经过:
- 2025年2月19日,攻击者攻陷第三方多签钱包服务Safe{Wallet}一名开发者的电脑,并借此篡改了Safe Global托管在AWS S3上、供app.safe.global前端调用的JavaScript代码。这一环节的关键在于,攻击者并未直接攻击Bybit内部网络,而是利用了行业通用的基础设施漏洞。
- 该恶意代码只对特定目标(Bybit的冷钱包地址)触发:Bybit签署者在界面上看到的是一笔正常转账,实际签下的却是被替换了接收地址的交易。这种"界面层与签名层脱钩"的手法极为隐蔽,即便是专业的风控人员也难以在签署瞬间察觉。
- 2025年2月21日,Bybit在一次正常的冷钱包操作中中招,资产被转出。恶意交易上链两分钟后,攻击者即把干净版本的前端代码传回S3掩盖痕迹,这种快速的痕迹清理行为表明攻击计划经过了周密的预演。
- Sygnia与Verichains两份独立取证报告均指出:未发现Bybit自身系统被入侵,问题出在第三方前端的供应链攻击。这两家机构均为区块链安全领域的顶级公司,其结论具有较高的行业公信力。
- 2025年2月27日,FBI确认由朝鲜Lazarus集团(代号TraderTraitor)主导这次攻击,并呼吁区块链相关机构阻止其洗钱。Lazarus集团此前曾参与Ronin Network、Axie Infinity等多起大型加密盗窃案,是行业内最活跃的APT(高级持续性威胁)组织之一。
Bybit的应对与善后措施
Bybit首席执行官Ben Zhou事发后在X上多次发文,说明公司的应对措施:
事发后不到30分钟,Ben Zhou即在X上发文说明;约一小时后开启直播,用约两小时向用户实时说明事件经过与应对措施,并确认损害范围仅限该冷钱包。这种透明度在加密交易行业历史上较为罕见,有效遏制了恐慌情绪的进一步扩散。
随后发布的公告表示,即使无法追回资金,公司仍具备偿付能力,所有客户资产将以1:1担保。这一承诺意味着Bybit选择用自有资金填补漏洞,而非将损失转嫁给用户。
事发后72小时内,Bybit通过Galaxy Digital、FalconX、Wintermute等机构的紧急支持,补齐约44.7万枚ETH缺口。这些机构均为顶级做市商和加密金融服务商,能够在短时间内筹集如此大规模的ETH,也侧面印证了Bybit在业内的信用储备;由网络安全公司Hacken出具的储备金证明审计确认,BTC、ETH、SOL、USDT、USDC等主要资产的储备金率均超过100%,链上数据亦由Lookonchain独立验证。
他提到攻击后的10小时内,Bybit处理了超过35万笔取款请求,完成率达99.994%(Bybit官方2025年度回顾的口径为最初12小时内处理逾35万笔提款请求)。提款处理率接近100%意味着,即便在最极端的情况下,该交易所依然保持了正常的兑付能力,这在实际操作层面击破了"资不抵债"的谣言。
Bybit联合Chainalysis、TRM Labs、Elliptic等链上分析机构,启动名为LazarusBounty的追回悬赏计划,总奖池约1.4亿美元,即被冻结资金总值的10%,其中5%奖励成功追踪者、5%奖励协助冻结的一方(追回与冻结的最新进度见下方"2025–2026年的最新动态")。
Bybit安全吗?Bybit如何保护用户资金?
Bybit资金管理1:多重机制管控
Bybit将绝大多数用户资产离线存储在冷钱包中,并综合运用多重机制来保障资金安全:
- 多重签名技术:要求多个私钥持有者共同授权才能完成交易,避免单一私钥泄露导致资产失控。
- 可信执行环境(TEE):一种基于硬件隔离的安全区域,确保敏感操作(如签名生成)在不受操作系统干扰的环境中执行。
- 门限签名机制(TSS):将私钥分割成多个碎片分发给不同设备,签名时无需完整私钥即可协作完成,降低单点故障风险。
此外,账户登录和相关操作均会即时发送通知,如检测到可疑活动,用户可阻止异常设备登录。这种实时风控机制对于防范账户接管攻击(ATO)尤为重要。
需要说明的是,2025年的事故并非发生在这些机制本身,而是签署环节的第三方前端被替换;事故后Bybit强化了实时链上监控与AI风控,例如增加了对异常大额交易的自动暂停与人工复核流程。
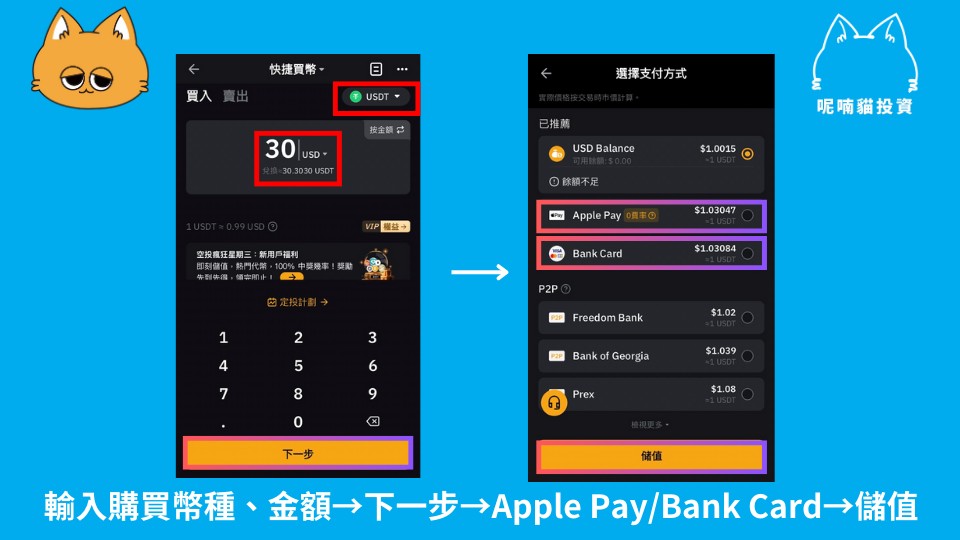
Bybit资金管理2:定期公布储备金证明
2022年12月起,Bybit上线基于默克尔树(Merkle Tree)的储备金证明,用户可自行验证自己的资产是否被完整计入负债。自2024年6月起改为由网络安全公司Hacken每月出具独立审计。最新一期为2026年7月23日发布的第38期报告(数据截至7月22日),覆盖按资产管理规模排名前50的币种,主流资产总值逾165亿美元,USDT、USDC、BTC、ETH等关键资产的储备金率均超过100%。
什么是储备金证明(PoR)?
储备金证明(PoR)是一种验证方法,用于证明"交易所持有足够资产以覆盖用户余额"。
关键在于,储备金率需大于100%:
储备金率 = Bybit钱包资产 / Bybit用户资产
储备率高于100%表示平台披露的资产足以覆盖用户余额,但这是某一时点的快照,不等于任何提领保证。用户应当理解,PoR是"下限验证"而非"流动性保险",其有效性依赖于审计机构的独立性和审计频率。
此外,Bybit另设有合约保险基金,用于承接强平穿仓损失,官方提供每日余额与历史数据页供查询。该基金的存在能够防止极端行情下因连环爆仓引发的系统性风险。
Bybit资金管理3:公布储备金钱包地址
Bybit公开其储备金钱包地址,链上数据可公开查询;第三方数据站(如DefiLlama的CEX透明度页面)也会追踪交易所资金进出。这种链上透明度机制允许任何人在Etherscan等浏览器上实时核对交易所的链上持有量。
〔图:DefiLlama上的Bybit资金流向数据界面〕
尤其当负面舆论出现时,观测交易所资金流出的速率,可以评估挤兑是否在可控的范围。如果资金流出在短时间内趋于平稳,通常说明用户对平台的信心尚未崩溃。
Bybit各国合规进展
2023年,Bybit于迪拜设立全球总部;2024年9月取得迪拜虚拟资产监管局(VARA)的临时(非运营)批准。2025年10月,Bybit进一步取得阿联酋证券及商品管理局(SCA)颁发的虚拟资产平台运营商(VAPO)正式牌照,成为阿联酋首家获此牌照的交易平台。VAPO牌照的含金量在于其要求平台具备完整的反洗钱(AML)与反恐融资(CFT)内控体系。
2025年,Bybit在奥地利维也纳设立欧洲总部,旗下Bybit EU GmbH于2025年5月28日获奥地利金融市场管理局(FMA)核准为MiCA加密资产服务商(CASP),可在29个欧洲经济区国家合规展业;其支付子公司另取得奥地利EMI(电子货币机构)牌照。MiCA是欧盟针对加密资产制定的里程碑式监管框架,获得该合规资格意味着平台在欧洲的法律地位得到了显著提升。
| 地区 | 合规情况 |
| 欧盟(EEA,共29国) | 2025年5月获奥地利FMA核准MiCA加密资产服务商(CASP)资格 |
| 阿联酋(SCA) | 2025年10月取得虚拟资产平台运营商(VAPO)正式牌照,为阿联酋首家 |
| 阿联酋(迪拜VARA) | 2024年9月取得临时(非运营)批准,尚未转为正式运营牌照 |
| 哈萨克斯坦(AIFC / AFSA) | 已取得AFSA正式牌照(编号AFSA-A-LA-2024-0027);2025年11月推出该国首个受监管P2P平台 |
| 塞浦路斯 | 2023年取得CySEC注册(欧盟业务现主要由奥地利MiCA牌照承接) |
| 格鲁吉亚 | 由格鲁吉亚国家银行完成VASP注册,并同时取得支付服务牌照 |
| 英国 | 通过受FCA监管的Archax提供现货与P2P服务 |
【注意事项】 合规牌照虽然重要,但并非"免死金牌"。用户仍需注意:不同牌照的监管范围(如是否覆盖衍生品、是否涵盖现货交易)存在差异,部分牌照可能仅适用于特定业务线。此外,牌照的持续有效性需以定期审查为前提,建议用户定期在监管机构官网核实牌照状态。
2025–2026年的最新动态
- 2026年8月7日:Bybit在美国法院对朝鲜、其侦察总局(RGB)与Lazarus集团提起RICO民事诉讼,并取得资产冻结初步禁制令与快速取证许可。RICO法案通常用于打击有组织犯罪,Bybit动用此法表明其追索决心已上升至国家级犯罪打击层面。截至该时点,Bybit累计追回约4,840万美元、另冻结约3,050万美元,涉及28家以上交易所与托管机构;但约九成被盗资金已流入无法追踪的渠道(如跨链混币器Tornado Cash的新变种),追索难度极大。
- 2026年上半年:Bybit称其风控系统拦截逾7亿美元潜在用户损失、阻断逾3万笔可疑提款。这表明其AI风控系统在防范日常欺诈方面的效果显著。
- 印度:2025年1月因未依反洗钱规定完成注册,遭印度FIU-IND罚款约100万美元并暂停服务;缴纳罚款并完成注册后,2025年9月全面恢复服务。
- 自2025年2月事件之后至2026年8月,未见Bybit再发生重大安全入侵事件的公开报道。该时间段已超过18个月,从概率上说明其安全加固措施有效。
如何避免加密货币诈骗?
以下是3种常见的加密货币诈骗警示信号,务必多加留意,任何不确定的要求,请谨记"多问、多听、少动手":
保证超高获利
任何宣称"稳赚不赔"或"保证翻倍"的投资都是高风险信号。加密货币市场波动极大,合法项目绝不会用"零风险、高回报"作为卖点。根据历史数据,即便是比特币的年化波动率也常在50%以上,保本保息在逻辑上不成立。陌生私信主动联系
通过社交私信、交友软件推销投资方案,尤其是自称"专业交易员"或"理财顾问"的陌生私信,高概率是诈骗的开端。正规金融机构不会通过WhatsApp或Telegram私信陌生用户提供理财建议。要求下载来路不明的APP
要求从非官方商店下载APP,或安装远程控制软件(如AnyDesk),这些行为会直接暴露设备控制权给诈骗集团。一旦授予远程访问权限,诈骗者可以实时查看您的屏幕、窃取验证码,甚至直接操作您的银行账户。
诈骗集团最常见的五种手法
即使是平台与公众人物的正式合作,也常被误认为诈骗,原因正是有大量第三方冒用Bybit名义行骗。以下整理诈骗集团最常见的五种手法。
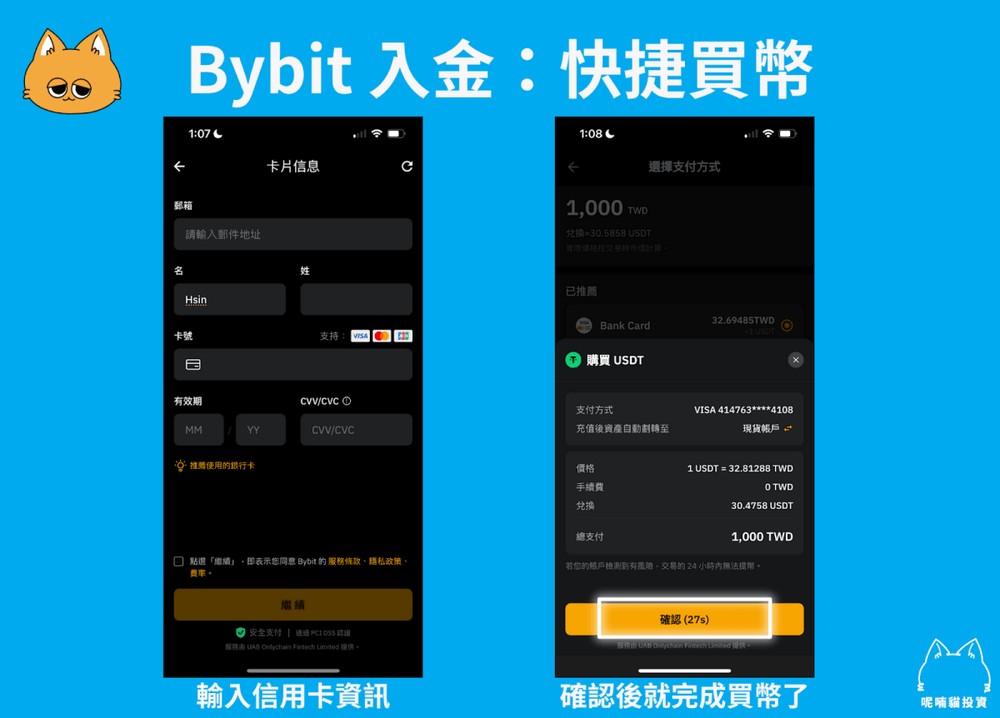
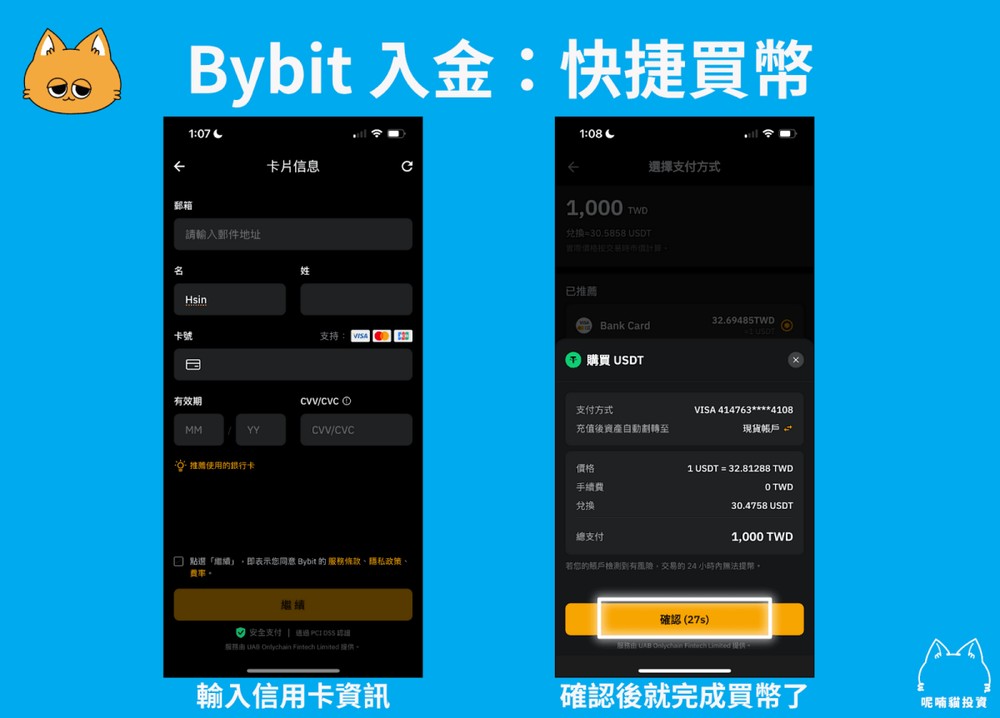
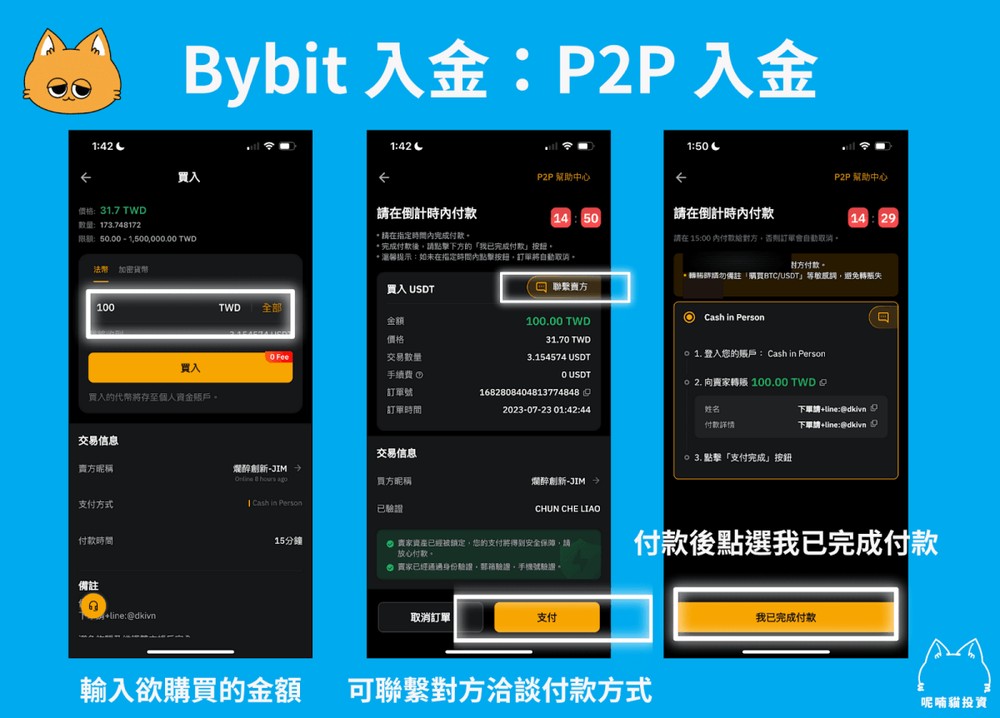
Bybit诈骗手法1:P2P场外交易诈骗
Bybit交易所的一种入金方式是P2P场外交易,指"与个人卖家交易",并非与交易所本身买币。其本质是C2C(消费者对消费者)交易模式。
Bybit在P2P中扮演中介角色,为个人买卖双方撮合,因此并非与交易所交易。
在P2P最常遇到的情况,是交易时要求面交的卖家在面交时直接抢了你的钱就跑;或是买币时,把不法所得的资金转售,导致买家的银行账户因收到赃款而被冻结(俗称"冻卡")。后者在中国大陆地区尤为常见,是P2P交易的主要法律风险。
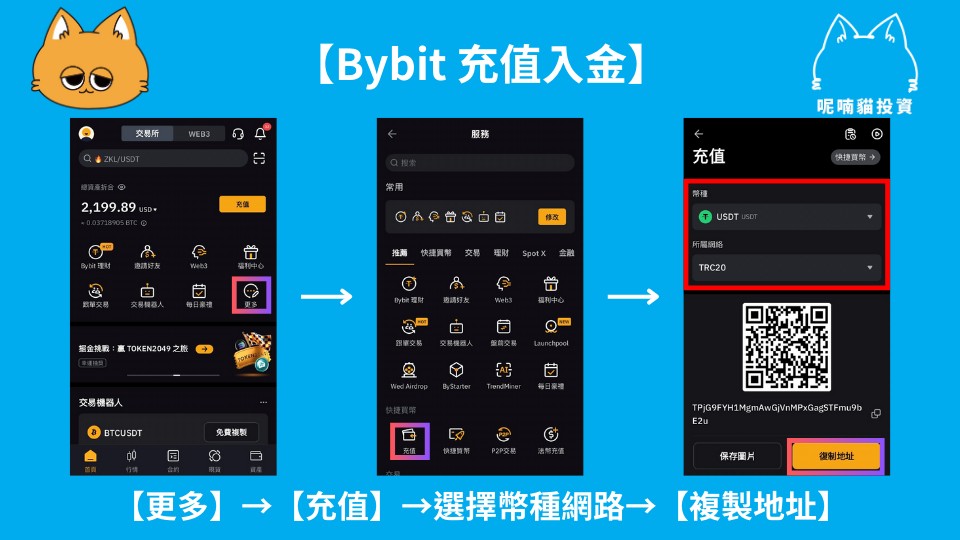
〔图:Bybit P2P交易市场界面〕
如何避免P2P场外交易诈骗?
Bybit在P2P商家方面提供一些基础保障,但仍无法保证完全无风险,建议按以下步骤挑选:
- 先挑好评率高(建议99%以上)
- 再挑30日成单数多(成单数越多,意味着该商家经过更多用户的检验)
- 最后再比较汇率
面交风险非常高,一般不建议采用。实务上更稳妥的做法,是优先使用平台内置的法币入金渠道(如信用卡或银行转账购买),或选择评价与成交记录都可查的商家。尽量选择支持T+1解冻或第三方托管支付的渠道。
详细教学可参考站内Bybit入金相关文章〔待呢喃猫提供简体站内链接〕
Bybit诈骗手法2:假扮官方客服人员诈骗
这是新手最容易掉入的陷阱。诈骗者可能通过私信或邮件联系用户,自称Bybit客服人员,要求用户立即转出加密货币,以防资产被政府冻结。其核心是利用用户的恐慌心理制造紧急情境。
诈骗者会从聊天群组或P2P订单里留下的信息中,取得你的联系方式。他们通常会先加好友,通过日常聊天建立信任后再实施欺诈。
随后,他们可能发送与Bybit官方相似的钓鱼邮件,诱骗用户把加密货币转到指定地址。这些邮件的发件人地址通常与官方域名高度相似,例如使用byb1t.com或bybit-support.net等变体。
〔图:仿冒Bybit客服的钓鱼邮件示例|来源:Bybit〕
除了邮件,社交平台也常见仿冒的官方人员,诈骗集团会通过各类即时通讯软件(Telegram、WhatsApp等)私信广泛撒网。
如何识破Bybit客服人员诈骗?
Bybit的客服不会通过邮件主动联系用户,且Bybit绝不会主动要求将资产转入其他地址。诈骗集团可能会注册与官方相似的邮件地址,并复制官方的信件格式,营造正式感并强调急迫性。建议直接在APP内联系真正的Bybit客服核实,不要点击任何邮件内嵌的链接。
Bybit诈骗手法3:假Bybit网站、假APP
搜索Bybit官网时,搜索结果可能出现假的Bybit网站,部分做得相当精细,企图以假乱真,诱使用户把资产汇入网站。这些假网站甚至可能在谷歌广告中购买关键词排名,出现在搜索结果前列。
另一方面,App Store或Google Play也常出现假APP,即使成功上架这些平台,也不代表100%安全,甚至可能通过刷评论的方式伪装成正版。苹果和谷歌虽设有审核机制,但无法完全杜绝恶意应用的短暂上架。
〔图:仿冒的假Bybit官网与假APP界面对比|来源:Bybit〕
如何识破Bybit假网站?
- 检查网址是否为"https://www.bybit.com",任何一个字符有误都不行(例如byb1t.com即为假)。
- 下载APP时请直接通过Bybit官网提供的链接或二维码,以免误触假Bybit平台。
- 直接把Bybit交易所的网址加入浏览器书签,避免每次通过搜索引擎进入。
Bybit诈骗手法4:模拟官方社交账号
这种情形在X(Twitter)比较常见,诈骗集团会注册一个与Bybit官方相似的账号,并通过买流量的方式营造高互动的假象。这些账号通常使用相似的昵称和头像,在回复区频繁留言。
在内容方面也会用心经营,定时发布、转发帖文,让人难以辨别真伪,其中会夹杂假官网或假空投信息,诱使Bybit用户点击。它们通常会在热门帖子的评论区中伪装成"官方技术支持"进行互动。
如何识破假Bybit社交账号?
Bybit官网提供正确的社交媒体账号,账号旁都有金色认证标识,与付费即可购买的蓝色勾有所区别。金色标识通常代表"组织/品牌验证",审核标准远严格于普通蓝V。可通过Bybit官方真伪验证工具(https://www.bybit.com/en/verification/)查验网址、邮箱与社交账号是否为官方;也建议在账户中设置防钓鱼码(Anti-Phishing Code),设置后所有官方邮件与短信都会显示该码。需要注意的是,Bybit官方本身也提示:发件人地址可被伪造,验证工具显示"官方"并不等于该邮件一定来自Bybit,任何要求转出资产的指示都应视为诈骗。此外也可直接与Bybit内置客服双重确认。
〔图:Bybit官方认证账号〕
Bybit诈骗手法5:假空投、假奖励
这种情形非常常见而且防不胜防,诈骗集团会声称有空投奖励,需要汇款到特定地址才能领取或解锁,来源也非常广泛,可能是邮件、社交平台、私信。空投诈骗利用了用户"贪小便宜"的心理惯性。
另一种情形,是空投假币到你的地址,并在代币的代码中投毒。这种手法在以太坊和BSC链上尤为常见,虚假代币可能同名但合约地址不同。
一旦你试图将假币出售,钱包的控制权就会被诈骗集团接管,资产将直接被掏空。因为当你的钱包与恶意合约交互时,合约代码中可能包含"授权"(approve)或"转移"(transferFrom)函数,一旦授权,攻击者即可转移您的真实资产。
〔图:伪装成官方空投的假代币示例|来源:Bybit〕
如何避免假空投诈骗?
虽然空投发放的方式千奇百怪,但正常形式并不会要求先转账,遇到这类信息请一律提防。即便是当前热门空投,也会有人用假链接诈骗,建议一律从官方网站或官方社交账号提供的信息领取。对于钱包中凭空出现的陌生代币,最佳策略是直接忽略,不要进行任何转账或授权操作。
如果真的被骗怎么办?
如果不幸遭遇诈骗,有以下几个紧急应变措施:
- 保持冷静并记录所有细节
如果怀疑自己遭到诈骗,第一步是停止操作账户,同时保存所有相关信息,包括截图、交易凭证、消息记录。交易哈希(TxID)是追踪资金流向最重要的凭证,务必保存。 - 举报诈骗并及时求助
请立即向当地警方/反诈骗单位报案,越早举报越有助于追回资金,并防止资金进一步流失。在中国大陆可拨打96110反诈专线。 - 联系加密货币交易所
通知交易所有关骗局,部分交易所可能可以冻结交易或提供协助信息。需注意,如果资金已跨链转移或进入隐私钱包,冻结难度会大幅增加。
延伸阅读:加密货币诈骗恢复:诈骗后可以恢复资金吗?〔待呢喃猫提供简体站内链接〕
如果担心交易所的安全性疑虑,欢迎加入呢喃猫商学院TG交流群,若团队第一时间发现重大负面事件会在群组中和大家分享。〔待呢喃猫提供简体版TG群链接〕
Bybit交易所常见问题Q&A
Bybit交易所是诈骗吗?
根据现有信息,Bybit于2018年成立,目前已取得多地监管牌照(包括阿联酋SCA的VAPO正式牌照与奥地利FMA的MiCA CASP资格),并定期公布经第三方审计的储备金证明。截至2026年8月,未见权威机构认定Bybit本身存在诈骗行为;建议用户在使用前自行查验官方渠道信息。注意区分"平台自身作恶"与"被外部攻击"及"品牌被冒用"这三类性质完全不同的事件。
Bybit交易所排名第几?
按CoinGecko2026年8月数据,Bybit衍生品未平仓量位居全球前三;官方自述为按交易量计的全球第二大加密货币交易所。交易量排名通常包含现货与衍生品合计,不同数据源因统计口径差异可能有所不同。
Bybit交易所倒闭是真的吗?
截至2026年8月,未见Bybit停止运营或资不抵债的官方消息或可靠报道。在2025年黑客事件后,其储备金率依然维持在100%以上,运营基本面未发生恶化。
Bybit的创始人是谁?
Bybit的联合创始人兼首席执行官是Ben Zhou(截至2026年8月仍在任)。创立Bybit前,他于2010至2017年间在外汇经纪商XM担任大中华区负责人,累积约七年金融市场经验。其传统金融背景也影响了Bybit在风险管理上的风格——更偏向传统机构的审慎态度。