中本聪的真实身份至今仍是个谜。
比特币诞生至今已超过17年,其创造者的身份仍然是加密货币领域最大的未解之谜之一。比特币白皮书于2008年以"中本聪"(Satoshi Nakamoto)的化名发表,而中本聪于2009年1月挖出了创世区块,并在比特币早期发展中做出了贡献,之后于2010年从公众视野中消失。
曾有多位候选人被提出,包括哈尔·芬尼、彼得·托德和亚当·巴克,但至今无人被确凿证实为中本聪。巴克的哈希现金系统曾被比特币白皮书引用,但他否认了与中本聪有关的指控。另一位知名的候选人克雷格·赖特也被英国法院裁定并非中本聪。目前尚无确凿证据表明谁控制了中本聪的原始账户或钱包。
术语解释: "化名"(Pseudonym)在密码学与加密货币语境中,指的是一种可以长期使用、但无法直接关联到真实法定身份的名称标识。中本聪正是通过化名在密码学邮件列表和论坛中与早期开发者沟通,这种匿名性既是比特币去中心化精神的象征,也为后世留下了最大的身份谜题。
同类对比: 与中本聪身份之谜类似,历史上也有其他匿名或化名的技术开创者,例如比特币前身"b-money"的提出者戴伟(Wei Dai)也曾使用化名参与讨论。但中本聪的特殊之处在于,他不仅提出了理论,还亲手运行了网络并持有大量早期比特币,其沉默反而成为比特币去中心化合法性的重要支撑。
专家建议: 多位区块链安全专家指出,任何声称"我就是中本聪"并试图通过签名证明的人,都应要求其使用创世区块对应的私钥进行密码学签名验证,而非仅凭口头声明或历史邮件。赖特案中英国法院的裁决也确立了"举证责任在声称者一方"的原则。
更多信息: 比特币BIP-361:冻结740亿美元中本聪藏金的提案引发争议
帕托什矿工的身份至今仍有争议。
区块链研究员塞尔吉奥·勒纳(Sergio Lerner)在比特币最早的区块中发现了一种不寻常的挖矿模式,后来被称为"帕托西矿工"。他的研究最终将大约22,000个区块和约110万枚比特币归因于这种模式。后续分析得出了大致相似的估算结果,但具体的方法和归因仍然存在争议。
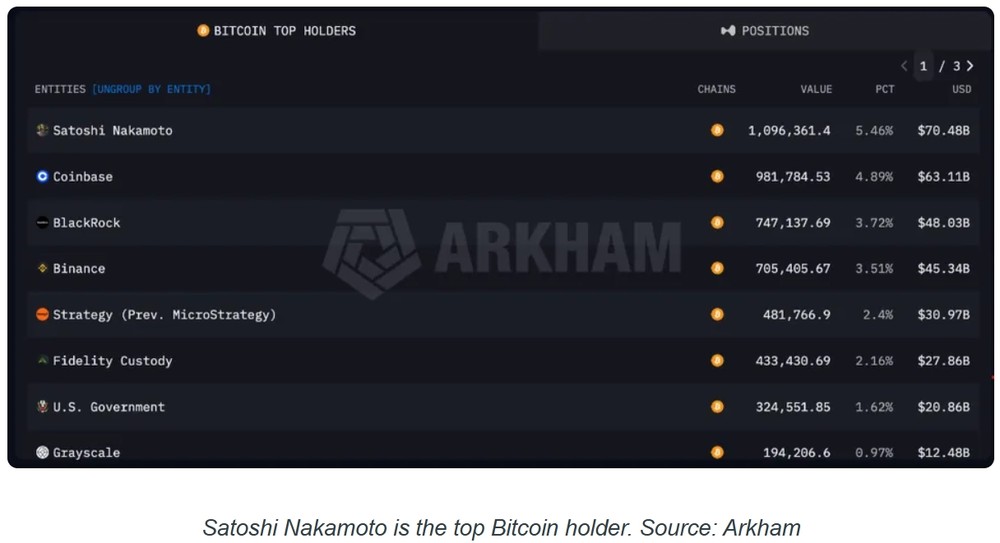
与该模式相关的代币大多仍未被使用,这加剧了人们对矿工可能是中本聪的猜测。然而,区块链分析可以识别模式和钱包活动,但未必能揭示底层设备的操作者。因此,Patoshi究竟代表中本聪、另一位早期参与者,还是更复杂的挖矿操作,目前仍未有定论。
细节描述: 勒纳发现,这些区块的nonce值分布呈现出一种非随机的递增模式,并且这些区块的挖矿难度调整方式与普通矿工不同。他推测,这位矿工可能在挖矿软件中加入了自定义的"额外nonce"字段,从而形成了可识别的指纹。这一发现被称为"Patoshi模式",是链上取证分析的经典案例。
注意事项: 链上分析虽然强大,但存在"归因边界"问题。即便能识别出某个矿工的行为模式,也无法证明该矿工的真实身份,更无法证明其与中本聪之间的必然联系。研究者应避免将模式识别等同于身份确认。
QuadrigaCX留下了关于客户资产丢失的疑问。
QuadrigaCX倒闭之初,外界猜测创始人Gerald Cotten于2018年12月在印度去世后,客户的加密货币便无法访问。但安大略省证券委员会随后展开的调查却得出了截然不同的解释。监管机构认定,Cotten滥用客户资产,进行未经授权的交易,并通过化名账户创建虚假余额。
调查显示,估计高达1.69亿加元的资金缺口主要归因于欺诈行为,而非简单的私钥丢失。然而,由于Quadriga缺乏充分的财务记录,调查人员无法查明所有资产和交易的去向。此案仍然是一个典型案例,说明即使经过正式调查,不透明的交易所运营仍会造成加密货币领域诸多未解之谜。
同类对比: QuadrigaCX与FTX案有诸多相似之处:两者都涉及创始人或核心管理层对客户资产的挪用,都因缺乏透明财务记录而难以完整追查资金流向。区别在于,FTX案进入了美国刑事司法程序,而QuadrigaCX因创始人死亡而无法追究个人刑事责任。
专家建议: 投资者在选择中心化交易所时,应优先考虑定期发布储备证明(Proof of Reserves)、接受第三方审计、并公开冷热钱包地址的平台。监管机构也应强制要求交易所保留完整的财务与交易记录,以便在危机发生时能够追责。
寻找OneCoin加密女王的行动仍在继续。
OneCoin骗局的联合创始人鲁娅·伊格纳托娃至今仍是与加密货币诈骗案相关的最知名的逃犯之一。美国当局指控OneCoin通过一个以加密货币名义销售的中心化运营系统,诈骗投资者数十亿美元。伊格纳托娃于2017年从保加利亚前往希腊后失踪,之后被列入美国联邦调查局十大通缉犯名单。
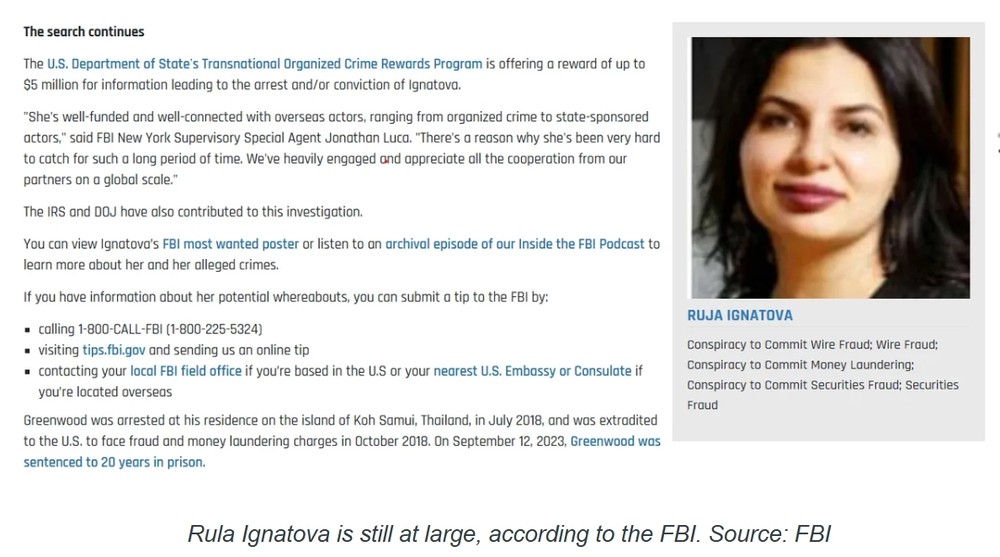
美国政府目前悬赏500万美元,征集能够帮助逮捕并定罪她的信息。当局表示,由于她拥有国际关系和雄厚的财力,因此很难找到她的下落。她的行踪至今不明,这使得她的失踪成为加密货币领域最扑朔迷离的谜团之一,也牵涉到一起重大诈骗案。
术语解释: OneCoin并非真正意义上的加密货币,它没有公开的区块链浏览器,也没有去中心化的挖矿机制,而是一个中心化运作的"投资骗局"。其所谓"代币"仅存在于公司内部数据库中,价格由公司单方面设定。这类项目常被称为"伪加密货币"或"加密庞氏骗局"。
未来趋势: 随着国际刑警组织和美国FBI加强跨境合作,以及链上分析公司对法币出入金通道的监控能力提升,类似伊格纳托娃这样的高价值逃犯被定位的可能性正在增加。但与此同时,混币器、隐私币和地下钱庄也为逃犯提供了新的隐匿手段,形成"猫鼠博弈"的长期态势。
Mt. Gox交易所崩盘中丢失的比特币
Mt. Gox交易所的倒闭仍然是加密货币领域最令人费解的资金失踪事件之一。这家总部位于东京的交易所于2014年暂停运营,此前该公司报告称数十万枚比特币不翼而飞。此后,调查人员已在多个地址和交易所追踪到部分被盗资产。
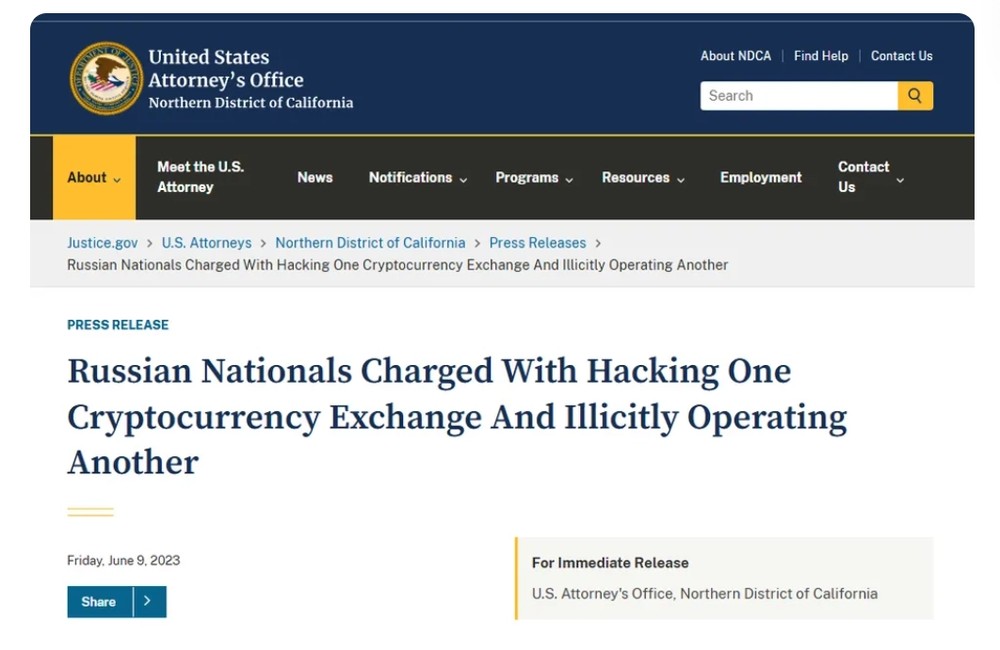
2023年,美国检察官指控俄罗斯公民阿列克谢·比柳琴科和亚历山大·韦尔纳涉嫌洗钱,他们被控从Mt. Gox交易所窃取了约64.7万枚比特币。这些指控为了解失窃比特币的流向提供了重要线索,但盗窃案的完整经过以及资金的后续去向尚未公开。
同类对比表格:
| 事件 | 时间 | 涉及金额 | 是否已追回 | 主要嫌疑人/责任方 | 当前状态 |
|---|---|---|---|---|---|
| Mt. Gox | 2014 | 约65万BTC | 部分追踪 | 比柳琴科、韦尔纳(被控洗钱) | 民事赔偿程序进行中 |
| QuadrigaCX | 2018 | 约1.69亿加元 | 极少 | Gerald Cotten(已故) | 调查结束,欺诈认定 |
| FTX | 2022 | 约4.15亿美元 | 部分追踪 | 未确认 | 刑事与民事并行 |
| OneCoin | 2014-2017 | 数十亿美元 | 极少 | 鲁娅·伊格纳托娃(在逃) | 悬赏通缉中 |
专家建议: Mt. Gox案的债权人应密切关注日本法院指定的民事信托管理人发布的赔偿时间表,并通过官方渠道提交债权证明。同时,投资者应避免在社交媒体上轻信"代追回"服务,以免二次受骗。
更多详情: Mt. Gox交易所转移7.39亿美元比特币,引发市场震荡
尼古拉·穆谢吉安之死仍存在诸多疑问。
MakerDAO早期开发者、Balancer联合创始人尼古拉·穆谢吉安于2022年10月在波多黎各去世。由于他生前曾在网上发表声明,声称有强大的组织对他进行迫害,因此他的死因引起了广泛关注。波多黎各当局对此案进行了调查,但并未发现任何证据支持谋杀指控。
尽管如此,穆谢吉安在去中心化金融领域的卓越地位、他的公开言论以及他去世的时间,持续引发加密货币社区部分人士的猜测。这些理论尚未得到证实,也没有确凿证据表明他的死与他在区块链领域的工作有关。因此,此案仍是一个悬而未决的谜团,而非已被证实的阴谋。
细节描述: 穆谢吉安去世前曾在社交媒体上发布多条令人不安的帖子,声称自己掌握某些"情报",并担心被"暗杀"。这些帖子在他死后被广泛转发,成为阴谋论传播的温床。然而,波多黎各警方和法医报告均未发现他杀迹象,官方结论为意外溺水。
注意事项: 在缺乏法医和警方确凿证据的情况下,公众应保持理性,避免将悲剧事件过度阴谋化。加密社区的"殉道者叙事"虽然能引发关注,但也可能对逝者家属造成二次伤害,并干扰真正的司法调查。
James Howells丢失的比特币硬盘
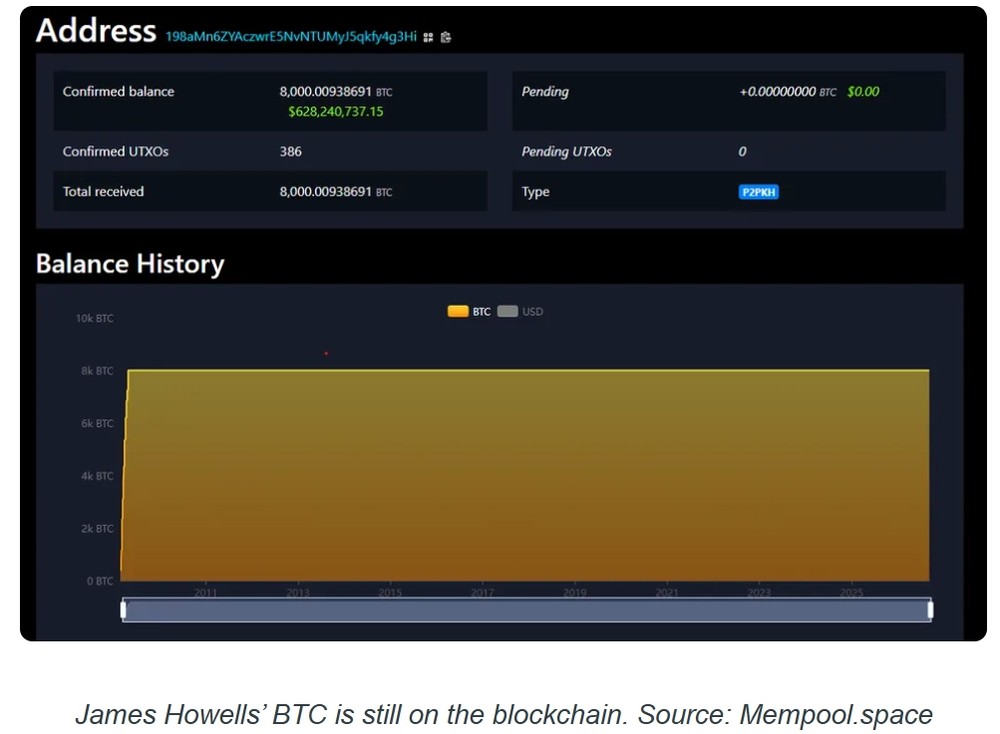
威尔士IT工作者詹姆斯·豪厄尔斯(James Howells)多年来一直试图找回一个硬盘,他声称该硬盘中存有约8000个比特币(BTC)的私钥。根据法庭文件,该硬盘被意外丢弃,最终落入了威尔士纽波特的一个垃圾填埋场。豪厄尔斯曾申请挖掘该垃圾填埋场,但英国高等法院的一名法官于2025年1月驳回了他的法律诉讼。
法庭程序证实,比特币的访问权限取决于存储在硬盘上的私钥信息。由于比特币仍然与其原始区块链地址相关联,而私钥仍然无法访问,该案例说明了加密货币的一个决定性特征:资产可以在公共账本上保持可见,同时实际上变得无法访问。
术语解释: "私钥"(Private Key)是控制比特币地址中资金的密码学凭证,一旦丢失,任何机构或个人都无法通过技术手段恢复对应资产。这与传统银行账户不同,后者可以通过身份验证和客服流程重置密码。
同类对比: 豪威尔斯案并非孤例。据Chainalysis估算,约有20%的比特币因私钥丢失而永久无法访问。与Mt. Gox被盗不同,这类"丢失"没有攻击者,也没有追索对象,是纯粹的个人操作失误与加密货币不可逆特性的叠加结果。
专家建议: 持有大量加密资产的个人应采用"多重签名"或"社会恢复钱包"方案,将私钥分片存储于不同物理位置,并制定遗产继承计划。切勿将唯一私钥备份存储于单一物理设备中。
FTX黑客事件仍未确定元凶
FTX报告称,自该交易所于2022年11月倒闭后,约有4.15亿美元的加密货币通过黑客攻击被盗。这些未经授权的交易发生的时间使得确定该活动是否涉及外部攻击者、凭证泄露或公司基础设施访问者的工作变得复杂。
区块链调查人员追踪了部分资产在不同钱包和服务中的流转情况,而当局则追查相关资金。尽管在追踪交易方面取得了重大进展,但公开记录尚未确定整个事件责任人或团体的确切身份。因此,FTX案件仍是围绕一家破产交易所的未解加密货币谜团之一。
细节描述: FTX黑客事件发生在交易所申请破产保护后的数小时内,攻击者利用了对FTX基础设施的访问权限,将资产转移至多个新建钱包。部分资金后来通过混币器和跨链桥进行洗白。美国司法部已对相关钱包地址实施制裁,但尚未逮捕与此次黑客事件直接相关的嫌疑人。
未来趋势: 随着链上取证工具(如Chainalysis、TRM Labs)与执法机构合作的深化,未来类似FTX黑客事件的资金追踪效率将显著提升。但攻击者也在利用去中心化交易所、隐私币和跨链协议制造"追踪断点",形成攻防双方的技术竞赛。
The DAO漏洞利用事件背后的身份
2016年的The DAO攻击事件至今仍是智能合约安全领域的里程碑案件,也是以太坊最具争议的区块链谜团之一。攻击者利用了The DAO代码中的"递归调用"漏洞,将约360万枚ETH转移到一个子DAO中。该事件引发了关于区块链系统是否应该干预由代码缺陷导致的交易的激烈辩论。
以太坊最终进行了硬分叉,而以太坊经典则继续沿用原始链。调查报道后来指认奥地利程序员托比·霍尼施为可能的攻击者,但他否认了这一指控,也没有正式起诉确认其责任。因此,这起攻击事件背后人物的身份和动机仍未得到确认。
术语解释: "递归调用漏洞"(Recursive Call Vulnerability)是指智能合约在向外部地址发送资金时,未先更新自身状态,导致攻击者可以在同一笔交易中反复调用提款函数,从而多次提取资金。这一漏洞后来成为智能合约安全审计的标准检查项。
同类对比: The DAO事件与2017年的Parity钱包多重签名漏洞、2021年的Poly Network跨链攻击并称为"智能合约三大安全事件"。区别在于,The DAO事件导致了以太坊社区的分裂(ETH与ETC),而后者更多是技术层面的修复与追偿。
专家建议: 智能合约开发者应遵循"检查-生效-交互"(Checks-Effects-Interactions)模式,避免在状态更新前进行外部调用。同时,在部署前应接受多家第三方审计机构的审计,并设置漏洞赏金计划。
为什么有107个比特币被故意销毁?
2026年5月,一位身份不明的比特币持有者据报道将107枚BTC发送到一个"销毁地址",使得这些币通过正常的比特币交易变得实际无法访问。据报道,这些币自2014年以来一直处于休眠状态,而相关钱包此前曾显示出与某加密托管机构的交互活动。没有附带信息公开解释这一决定。
与交易所被盗或私钥丢失不同,故意向一个没有已知支出路径的地址转账,可以直接在比特币的公共账本上被观察到,而其背后的动机却始终隐藏。这一事件揭示了加密货币领域另一类未解之谜:区块链技术可以永久保存交易记录,却无法揭示其背后的人为动机。
术语解释: "销毁地址"(Burn Address)是指一个没有已知私钥的比特币地址,通常以"1BitcoinEaterAddressDontSendf59kuE"等著名地址为代表。发送到此类地址的比特币将被永久锁定,无法再被花费。这种行为常被称为"证明销毁"(Proof of Burn)。
同类对比: 与中本聪持有的约110万枚BTC从未移动不同,故意销毁是一种主动的、不可逆的"放弃"行为。前者是"沉默的持有",后者是"公开的销毁"。两者都增加了比特币的稀缺性,但动机截然不同:前者可能是出于安全考虑,后者可能是出于象征性抗议、错误操作或协议测试。
专家建议: 投资者在进行任何大额转账前,应多次核对目标地址,并使用硬件钱包的地址确认功能。对于声称"销毁即挖矿"或"销毁返利"的项目,应保持高度警惕,因为这类机制常被用于操纵代币价格。